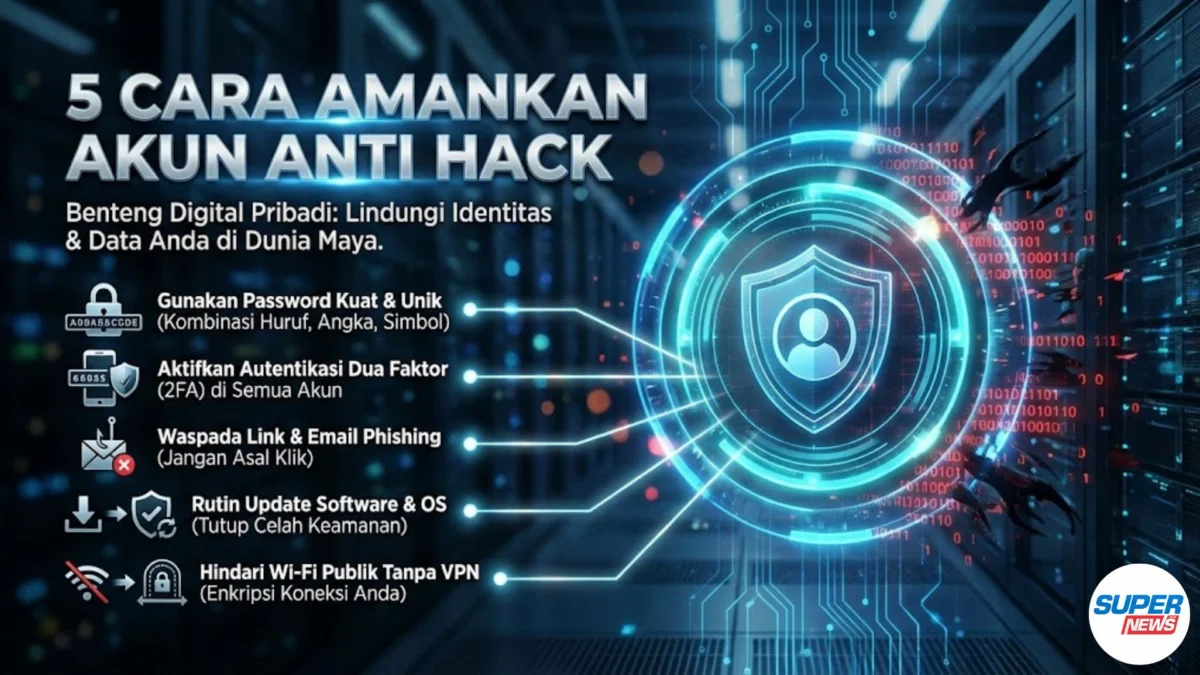
supernews.co.id – Mengamankan akun digital di tahun 2026 tidak lagi cukup hanya dengan kombinasi huruf besar dan angka. Realitanya, hacker sekarang jauh lebih canggih daripada sekadar menebak tanggal lahir. Untuk melindungi diri, simak tips Cyber Security yang dapat diterapkan mulai dari sekarang. Standar keamanan modern mewajibkan penggunaan Passkeys, aktivasi MFA (Multi-Factor Authentication) berbasis aplikasi, hingga kesadaran penuh soal audit jejak digital.
Artikel ini akan mengupas tuntas tips cyber security dan langkah teknis paling efisien untuk memitigasi risiko data breach, dikemas santai tanpa bikin kepala pusing dengan jargon teknis yang membosankan.
Apa itu Cyber Hygiene?
Sederhananya, Cyber Hygiene adalah rutinitas “bersih-bersih” digital yang wajib dilakukan untuk menjaga kesehatan data pribadi. Sama seperti sikat gigi agar tidak bolong, cyber hygiene mencegah sistem “membusuk” karena serangan luar.
Praktik ini mencakup hal-hal yang sering dianggap remeh: pengelolaan password unik, update software (patching) segera setelah rilis, penggunaan autentikasi ganda, dan backup data rutin. Tujuannya satu: memperkecil celah keamanan agar tidak mudah dieksploitasi oleh peretas atau malware. Tanpa ini, data kamu cuma menunggu giliran untuk diambil.
1. Stop Hafalin Password, Serahkan pada Manager
Mari realistis. Otak manusia tidak didesain untuk mengingat 50 password unik dengan kombinasi simbol abstrak. Kalau kamu masih pakai satu password untuk semua akun (dikenal sebagai password reuse), itu sama saja mengundang bencana. Satu data jebol di e-commerce, akun bank kamu bisa ikut lenyap dalam hitungan menit.
Solusinya bukan dicatat di Notes HP—itu tindakan bunuh diri digital. Gunakan Password Manager seperti Bitwarden, 1Password, atau fitur bawaan ekosistem Google/Apple.
Biarkan enkripsi AES-256 yang bekerja keras. Tugasmu hanya mengingat satu Master Password yang panjang dan rumit. Sisanya? Biar algoritma yang urus.
Kenapa Manual Itu Bahaya?
Mudah ditebak: Manusia punya pola pikir yang bisa diprediksi (misal: “Jakarta123!”).
Rentan Brute Force: Komputer hacker bisa menebak ribuan kombinasi per detik.
Repot saat krisis: Susah diganti cepat saat terjadi insiden keamanan massal.
2. SMS OTP Itu Red Flag, Pindah ke App Based
Di tahun 2026, mengandalkan SMS untuk OTP (One-Time Password) adalah tindakan nekat. Kenapa bisa dibilang begitu?
Jaringan seluler punya protokol tua bernama SS7 yang memiliki celah keamanan masif. Belum lagi serangan SIM Swap yang makin marak; hacker bisa menduplikasi nomor HP kamu, mengambil alih sinyal, dan mencegat kode OTP perbankan dengan mudah.
Segera ganti metode 2FA (Two-Factor Authentication) kamu. Tinggalkan SMS, beralihlah ke aplikasi authenticator atau kunci fisik.
Tabel Komparasi Metode 2FA:
| Metode 2FA | Tingkat Keamanan | Risiko Utama | Rekomendasi |
| SMS / Email | Rendah | Intercept, SIM Swap, Phishing | Hindari (kecuali terpaksa) |
| Authenticator App | Tinggi | Device hilang (harus backup) | Sangat Disarankan (Google/Microsoft Auth) |
| Hardware Key (YubiKey) | Sangat Tinggi | Fisik hilang, Harga mahal | Untuk Akun Kritis (Email Utama/Keuangan) |
3. Passkeys: Cara Login Masa Depan yang Lebih Aman
Kalau kamu belum setupPasskeys, kamu benar-benar tertinggal. Raksasa teknologi seperti Google, Apple, dan Microsoft sudah mendorong standar FIDO2 ini secara agresif sejak beberapa tahun lalu.
Mekanismenya simpel namun brilian: HP atau laptop kamu berubah menjadi kunci fisik. Saat login, server tidak lagi meminta password (yang rawan dicuri), melainkan meminta “tanda tangan” kriptografi dari perangkatmu. Verifikasinya? Cukup pakai wajah (FaceID) atau sidik jari.
Kelebihan Passkeys:
Anti-Phishing: Hacker tidak bisa membuat situs palsu untuk mencuri passkey karena kuncinya tersimpan aman di hardware lokal kamu.
Zero Knowledge: Server penyedia layanan tidak menyimpan ‘rahasia’ kamu, hanya kunci publiknya saja. Jadi kalau server mereka jebol, akunmu tetap aman.
4. Waspada Phishing Gaya Baru: AI Voice Scam
Phishing zaman sekarang bukan lagi sekadar email nyasar dari “Pangeran Nigeria” yang bahasa Inggrisnya berantakan.
Dengan perkembangan Generative AI yang mengerikan, hacker kini bisa meniru suara teman atau keluargamu (voice cloning) dengan akurasi tinggi. Mereka bisa menelepon, terdengar panik, dan minta transfer uang atau kode OTP.
Tanda-tanda Red Flag:
Urgensi Emosional: Mendesak kamu untuk bertindak cepat tanpa mikir.
Menolak Konfirmasi: Marah atau menghindar saat diajak verifikasi lewat video call atau chat aplikasi lain.
Domain Aneh: Jika lewat email, perhatikan URL pengirim dengan teliti (misal:
[email protected]).
Cara Counter:
Selalu terapkan prinsip Zero Trust. Jangan percaya siapapun secara default. Verifikasi ulang lewat jalur berbeda. Kalau “teman” minta pulsa lewat WA, telepon dia lewat seluler biasa. Atau buat “kata sandi keluarga” yang cuma kalian yang tahu untuk verifikasi kondisi darurat.
5. Audit Kebocoran Data Kamu Sekarang
Jangan tunggu sampai saldo hilang baru panik. Seringkali, data kita sudah bocor berbulan-bulan sebelum kita sadar. Lakukan pengecekan preventif sekarang juga.
Gunakan layanan kredibel seperti Have I Been Pwned? atau fitur Google Dark Web Report. Masukkan email atau nomor HP kamu. Jika hasilnya merah (terjadi breach), jangan denial. Segera lakukan langkah berikut:
Ganti password di situs yang bobol tersebut (dan situs lain jika password-nya sama).
Pastikan 2FA aktif di akun tersebut.
Cek mutasi rekening atau aktivitas login yang mencurigakan dalam 30 hari terakhir.